 의사
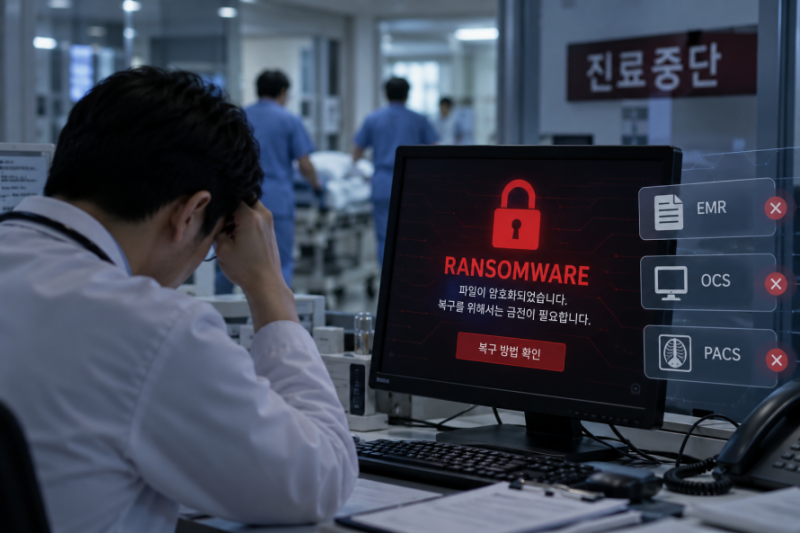
의료기관을 겨냥한 랜섬웨어 공격이 이어지면서 실제 사고 발생 시 의료 데이터를 신속하게 복구하고 진료를 지속할 수 있는 체계를 갖추는 문제가 중요해지고 있다.
전자의무기록(EMR), 처방전달시스템(OCS), 의료영상저장전송시스템(PACS) 등 진료 과정의 상당 부분이 전산시스템에 의존하는 만큼 랜섬웨어 공격으로 주요 시스템이나 데이터에 접근하지 못할 경우 단순한 전산 장애를 넘어 실제 진료 차질로 이어질 수 있어서다.
의료기관 사이버 침해로 진료 중단되기도
의료기관 사이버보안 문제는 올해 국정감사에서도 잇달아 제기됐다. 지난 7일 국회 보건복지위원회의 보건복지부 국정감사에서는 의료기관 진료정보 유출과 병원 전산망을 겨냥한 랜섬웨어 피해 사례가 거론됐다.
허종식 더불어민주당 의원은 강원대병원에서 랜섬웨어 공격으로 4시간 50분 동안 진료가 중단됐고, 화순전남대병원에서는 개인정보 298건이 유출된 사례를 제시하며 의료기관 정보보안 문제를 지적했다.
한지아 국민의힘 의원도 의료기관 정보 침해사고 증가와 국립대병원 등의 랜섬웨어 피해 사례를 언급하며 주요 보건의료기관의 사이버보안 대응체계를 점검할 필요가 있다고 강조했다.
국회 보건복지위원회 전진숙 더불어민주당 의원이 보건복지부로부터 제출받아 공개한 자료에 따르면 2020년 2월부터 2026년 5월까지 의료기관에서 발생한 사이버 침해사고는 총 114건이다.
이 가운데 랜섬웨어 공격은 102건으로 전체 89.5%를 차지했다. 침해사고 이후 금전을 요구받은 사례도 104건으로 91.2%에 달했다.
전 의원은 의료기관에 대한 사이버 공격이 환자의 생명과 안전에도 영향을 미칠 수 있다며 실제 사고가 발생하더라도 진료가 중단되지 않도록 대응·복구체계를 점검해야 한다고 강조했다.
데이터 복구체계 중요성 커져…의료기관도 백업 강화
의료기관의 랜섬웨어 대응에서는 공격 발생 이후 진료에 필요한 데이터를 복구할 수 있는 체계를 갖추는 것도 중요한 과제로 꼽힌다.
랜섬웨어는 전산망뿐 아니라 접근 가능한 백업 데이터까지 영향을 줄 수 있어 운영 시스템과 분리된 환경에 백업 데이터를 보관하고 실제 복구 가능 여부를 점검하는 방식이 주요 대응책으로 활용되고 있다.
현행 제도상 의료기관 외부에 전자의무기록 저장장비나 백업저장장비를 두는 것도 가능하다. 다만 의료법 시행규칙과 보건복지부 고시에 따른 시설·보안 요건을 갖춰야 한다.
이러한 가운데 의료기관에서도 별도의 백업·복구체계를 구축하는 사례가 나오고 있다.
최근 인천나은병원은 의료 데이터 분산 백업·복구 솔루션 ‘메디세이프’를 도입했다. 해당 솔루션은 대웅제약이 디지털 헬스케어 기업 히포크랏랩스와 국내 판권 계약을 맺고 공급하는 제품으로, 이번 도입은 판권 계약 이후 첫 공급 사례다.
대웅제약과 히포크랏랩스에 따르면 메디세이프는 의료 데이터를 병원 내부 전산망과 분리된 환경에 분산 백업하고, 기존 데이터에 접근하기 어려워진 경우 백업 데이터를 활용한 복구를 지원하는 방식이다.
의료계 관계자는 “의료기관의 전산 의존도가 높아진 만큼 랜섬웨어 사고는 실제 진료 차질로 이어질 수 있다”며 “사고 발생 시에도 진료를 지속하려면 백업 데이터를 안전하게 분리해 보관하고 실제 복구 가능 여부를 정기적으로 점검하는 체계를 갖춰야 한다”고 말했다.
?
.
(EMR), (OCS), (PACS) .
. 7 .
4 50 , 298 .
.
2020 2 2026 5 114.
102 89.5% . 104 91.2% .
.
.
.
. .
.
. , .
, .
.